JAMBI, JAMBI — Berdasarkan laporan yang diterbitkan pada 2 Oktober 2026, Direktorat Reserse Siber Polda Metro Jaya mengungkap kasus pembobolan kartu kredit dengan modus penyebaran SMS palsu atau phishing. Dalam pengungkapan tersebut, polisi menetapkan lima orang sebagai tersangka. Pesan yang disebarkan digunakan untuk menyasar pengguna ponsel di sekitar jalur MRT Jakarta, terutama pada rute dari Bundaran HI hingga Blok M.
Modus phishing dilakukan melalui pesan singkat yang dibuat menyerupai komunikasi resmi, sehingga penerima diarahkan untuk mempercayai isi SMS tersebut. Penyebaran pesan menyasar pengguna ponsel yang berada di kawasan sepanjang jalur MRT Jakarta. Wilayah sasaran itu mencakup rute Bundaran HI dan Blok M, sebagaimana disampaikan dalam keterangan kepolisian mengenai pengungkapan kasus pembobolan kartu kredit tersebut.
Kasubdit IV Ditressiber Polda Metro Jaya AKBP Grawas Sugiharto menyampaikan keterangan itu dalam konferensi pers di Polda Metro Jaya, Jakarta Selatan, pada Jumat, 2 Oktober 2026. Ia menjelaskan bahwa pengungkapan perkara tersebut berkaitan dengan penggunaan SMS palsu sebagai modus phishing untuk membobol kartu kredit. Penetapan lima tersangka menjadi bagian utama dari hasil pengungkapan yang disampaikan Direktorat Reserse Siber Polda Metro Jaya kepada publik.
Kasus ini memperlihatkan pola penyalahgunaan pesan singkat untuk menjangkau pengguna ponsel di ruang publik dan kawasan yang dilalui jalur MRT. Dengan menyasar rute dari Bundaran HI hingga Blok M, pelaku menjadikan pengguna ponsel di sekitar jalur tersebut sebagai sasaran penyebaran SMS palsu. Polda Metro Jaya kini mengungkap perkara itu melalui keterangan resmi, termasuk jumlah tersangka, modus yang digunakan, serta lokasi sasaran penyebaran pesan.
Dalam menjalankan aksinya, para tersangka menyusun pesan singkat dengan memanfaatkan nama dan identitas sejumlah perusahaan yang dikenal masyarakat. SMS tersebut dibuat sedemikian rupa agar terlihat meyakinkan, seolah-olah dikirim oleh pihak resmi. Nama gerai coffee shop, perusahaan penyedia layanan telekomunikasi, hingga institusi perbankan digunakan sebagai pengirim atau rujukan dalam pesan. Pemilihan identitas itu bertujuan membangun kepercayaan penerima sekaligus mengurangi kecurigaan terhadap isi komunikasi.
Materi pesan disesuaikan dengan situasi yang dianggap menarik perhatian calon korban. Sebagian SMS dapat berisi penawaran hadiah, promosi, atau keuntungan tertentu dari sebuah gerai. Pesan lainnya dikemas sebagai pemberitahuan dari provider mengenai layanan pelanggan, akun, maupun program yang sedang berlangsung. Sementara itu, pesan yang mengatasnamakan bank dapat memuat informasi terkait transaksi, pembaruan layanan, atau pemberitahuan yang seolah membutuhkan tindakan segera. Beragam tema tersebut dirancang untuk mendorong penerima mengikuti instruksi yang tercantum.
Di dalam SMS, penerima diarahkan untuk membuka tautan tertentu. Penggunaan bahasa yang mendesak atau menawarkan manfaat membuat tautan itu tampak penting untuk segera diakses. Setelah diklik, tautan tidak membawa korban ke laman resmi perusahaan, provider, atau bank yang disebutkan. Sebaliknya, korban diarahkan ke sebuah situs tiruan yang tampilan, logo, susunan menu, dan gaya komunikasinya dibuat menyerupai situs resmi. Kemiripan visual tersebut dimanfaatkan untuk membuat halaman palsu terlihat sah.
Melalui situs tersebut, korban kemudian diminta memasukkan informasi kartu kredit. Data yang diminta dapat berkaitan dengan identitas pemegang kartu, nomor kartu, masa berlaku, serta kode keamanan atau informasi lain yang diperlukan dalam transaksi. Padahal, halaman itu bukan bagian dari layanan resmi perusahaan maupun perbankan. Dengan demikian, tautan dalam SMS berfungsi sebagai sarana untuk mengarahkan korban ke laman palsu dan memperoleh data kartu kreditnya. Pola ini menunjukkan pentingnya memeriksa alamat situs, menghindari tautan dari pesan mencurigakan, serta mengonfirmasi informasi melalui kanal resmi sebelum memberikan data keuangan.
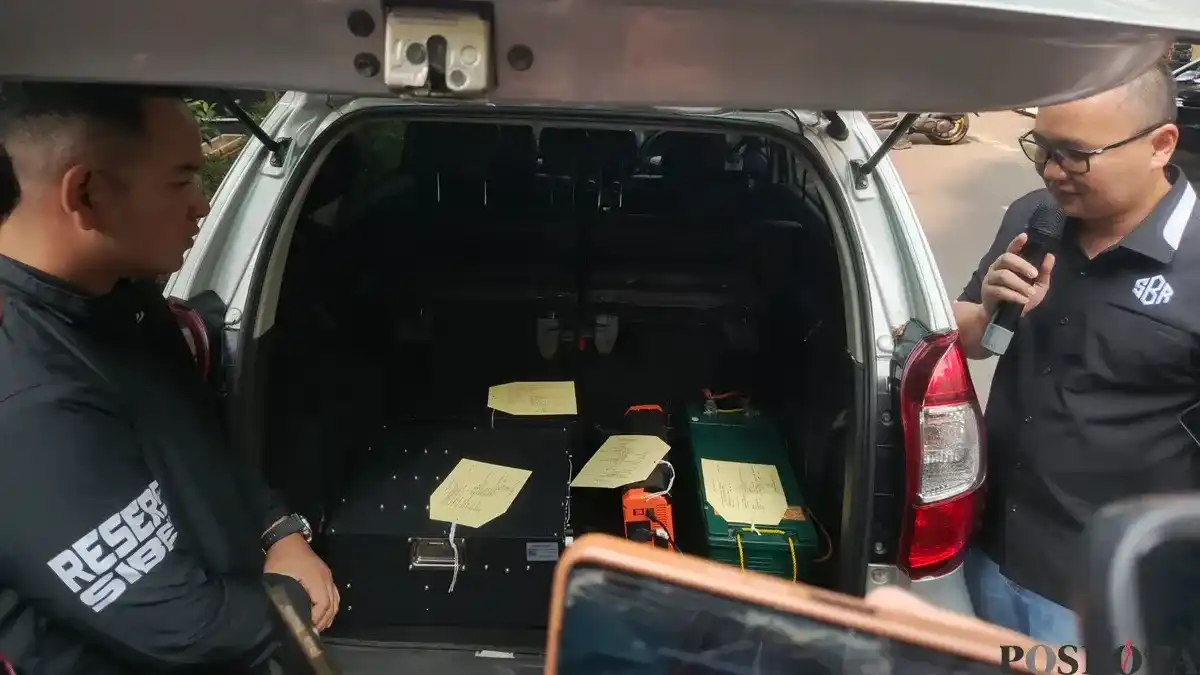
Perangkat fake BTS menjadi salah satu sarana yang digunakan dalam operasi penyebaran pesan phishing kartu kredit di sekitar jalur MRT Jakarta. Alat tersebut dipakai untuk mengirimkan SMS yang telah disiapkan oleh pelaku secara massal kepada ponsel yang berada di sekitar lokasi operasi. Dengan demikian, penyebaran pesan tidak dilakukan kepada satu atau beberapa nomor secara terbatas, melainkan diarahkan kepada banyak pengguna telepon seluler dalam wilayah yang terjangkau perangkat itu.
Berdasarkan penjelasan Grawas Sugiharto, fake BTS menyimulasikan spektrum frekuensi GSM sehingga dapat bekerja menyerupai BTS asli. Namun, perangkat tersebut sebenarnya merupakan BTS bayangan. Penyebutan ini menggambarkan fungsi alat yang meniru keberadaan pemancar jaringan seluler untuk menjangkau telepon di sekitarnya. Dalam operasi tersebut, kemampuan itu dimanfaatkan sebagai jalur pengiriman SMS yang sudah disiapkan, bukan sebagai layanan jaringan seluler sebagaimana BTS resmi.
Saat perangkat memancarkan pesan, telepon seluler yang berada di sekitar lokasi dapat menerima SMS tersebut. Pola ini memungkinkan pesan palsu menjangkau pengguna ponsel di sepanjang rute MRT, mulai dari kawasan Bundaran HI hingga Blok M. Jangkauan berdasarkan lokasi menjadi bagian penting dari cara operasi itu dilakukan, karena pesan dikirim mengikuti area yang dilalui perangkat, bukan bergantung semata-mata pada daftar nomor yang dihimpun sebelumnya. Dengan cara ini, keberadaan pengguna di sekitar jalur menjadi dasar jangkauan pengiriman SMS.
Melalui fake BTS, pelaku dapat menyebarkan SMS secara massal kepada ponsel yang berada di lingkungan rute operasi. Pesan yang diterima pengguna kemudian menjadi bagian dari pola phishing yang sedang dijalankan. Kaitan alat dan pesan terletak pada fungsi fake BTS sebagai sarana pemancaran: perangkat menyimulasikan spektrum GSM, lalu mengirimkan SMS yang telah disiapkan kepada telepon seluler di sekitarnya. Karena itu, alat tersebut berperan memperluas jangkauan penyebaran pesan palsu dari satu titik operasi ke pengguna di berbagai bagian jalur MRT yang dilewati, dari Bundaran HI sampai Blok M.
Pengungkapan perkara ini bermula dari laporan masyarakat mengenai pesan singkat atau SMS palsu yang mengatasnamakan layanan kartu kredit. Pesan tersebut diduga dikirim kepada sejumlah pengguna dan memuat informasi yang mengarahkan penerima untuk membuka tautan tertentu. Laporan itu kemudian menjadi dasar bagi penyidik untuk menelusuri sumber penyebaran pesan, termasuk mengumpulkan keterangan dari penerima SMS, memeriksa pola pengiriman, serta mencocokkan waktu dan lokasi aktivitas yang terpantau.
Tim mulai melakukan penyelidikan pada 31 Juli 2026. Dalam proses tersebut, polisi mencurigai sebuah mobil berwarna silver dengan nomor polisi B-2755-XXX. Kendaraan itu terlihat bergerak lambat dan beberapa kali melintasi rute yang sebelumnya disebutkan sebagai lokasi penyebaran SMS. Berdasarkan keterangan narasumber, mobil tersebut juga ditemukan bolak-balik di sekitar jalur yang menjadi perhatian penyidik. Pergerakan kendaraan kemudian dipantau untuk memastikan keterkaitannya dengan rangkaian aktivitas yang sedang ditelusuri.
Setelah pemantauan dilakukan, petugas mengikuti perkembangan di lapangan hingga memperoleh waktu dan lokasi yang dianggap memungkinkan untuk melakukan tindakan. Penangkapan terhadap para tersangka selanjutnya dilakukan secara bertahap, diawali dengan penghentian dan pemeriksaan kendaraan yang dicurigai. Dari proses awal itu, polisi mengamankan sejumlah orang yang berada di dalam atau berkaitan dengan mobil tersebut, kemudian membawanya untuk menjalani pemeriksaan lebih lanjut. Penyidik juga melanjutkan pendalaman terhadap barang, perangkat komunikasi, serta informasi lain yang ditemukan dalam rangkaian penindakan tersebut. Kronologi awal itu disampaikan narasumber sebagai bagian dari proses pengungkapan laporan masyarakat mengenai SMS palsu di sekitar rute yang telah dipantau.